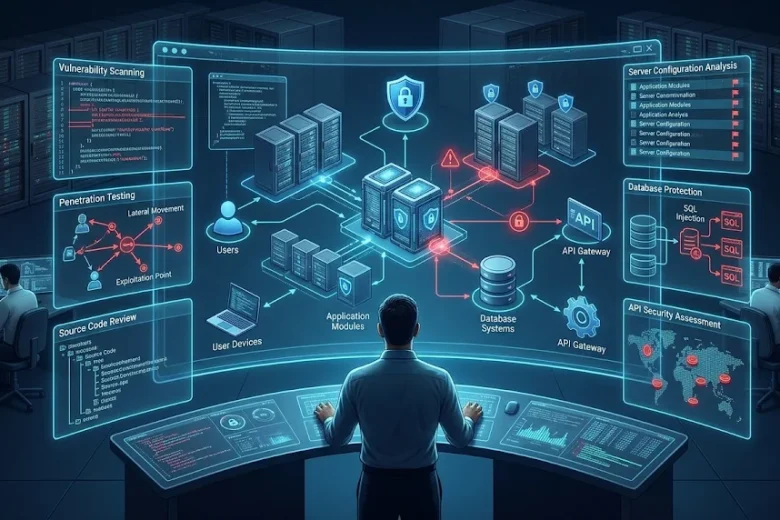
Keamanan perangkat lunak menjadi faktor penting dalam pengelolaan platform permainan slot digital. Infrastruktur yang terdiri dari server, database, API, dan aplikasi memiliki berbagai komponen yang saling terhubung. Setiap komponen berpotensi menyimpan kelemahan yang dapat dimanfaatkan oleh pihak tidak bertanggung jawab.
Untuk mengurangi risiko tersebut, pengelola perlu melakukan audit keamanan secara berkala. Proses ini membantu menemukan kerentanan, mengevaluasi konfigurasi, dan memastikan mekanisme perlindungan berjalan sesuai kebijakan.
Audit keamanan tidak hanya berfokus pada pencarian kesalahan teknis. Pemeriksaan juga mencakup pengelolaan akses, perlindungan data, serta prosedur operasional. Berikut ini akan membahas tentang Bagaimana Audit Keamanan Mengidentifikasi Kerentanan Sistem Slot.
Mengenal Audit Keamanan Sistem
Audit keamanan merupakan proses pemeriksaan terstruktur untuk menilai tingkat perlindungan suatu sistem informasi. Pemeriksaan dilakukan dengan membandingkan kondisi aktual terhadap standar, kebijakan, dan persyaratan keamanan yang berlaku.
Dalam platform slot digital, audit dapat mencakup aplikasi, infrastruktur server, database, jaringan, dan sistem autentikasi. Setiap bagian diperiksa untuk menemukan kelemahan yang berpotensi mengganggu kerahasiaan, integritas, dan ketersediaan layanan.
Hasil audit kemudian digunakan sebagai dasar penyusunan rekomendasi perbaikan. Dengan demikian, pengelola memiliki gambaran mengenai kondisi keamanan infrastruktur secara menyeluruh.
Metode Audit untuk Mengidentifikasi Kerentanan
Auditor menggunakan beberapa metode pemeriksaan untuk menemukan potensi masalah. Setiap metode memiliki cakupan dan tujuan yang berbeda.
1. Vulnerability Assessment
Vulnerability assessment merupakan proses pemindaian untuk menemukan kelemahan yang diketahui pada sistem. Pemeriksaan dapat mencakup versi perangkat lunak, konfigurasi server, layanan jaringan, dan komponen aplikasi.
Sebagai contoh, pemindai keamanan dapat menemukan pustaka yang masih menggunakan versi dengan kerentanan tertentu. Auditor kemudian memeriksa tingkat risiko dan menentukan apakah pembaruan diperlukan.
Metode ini membantu menemukan banyak kelemahan secara sistematis. Namun, hasil pemindaian tetap membutuhkan validasi karena tidak semua temuan menunjukkan risiko yang benar-benar dapat dieksploitasi.
2. Penetration Testing
Penetration testing atau pentest merupakan pengujian keamanan melalui simulasi serangan yang telah memperoleh otorisasi. Tujuannya adalah mengetahui apakah kelemahan tertentu dapat dimanfaatkan untuk memperoleh akses atau memengaruhi sistem.
Pengujian dapat mencakup autentikasi, pengelolaan sesi, validasi input, dan pembatasan hak akses. Auditor juga memeriksa kemungkinan dampak ketika beberapa kelemahan saling berkaitan.
Berbeda dari pemindaian otomatis, pentest melibatkan analisis yang lebih mendalam. Hasilnya dapat memberikan gambaran mengenai risiko nyata pada lingkungan pengujian yang disetujui.
3. Code Review
Code review merupakan pemeriksaan kode program untuk menemukan kesalahan implementasi dan kelemahan keamanan. Auditor dapat meninjau mekanisme autentikasi, validasi data, pengelolaan sesi, serta proses komunikasi antarmodul.
Contohnya adalah pemeriksaan terhadap kemungkinan SQL injection akibat penggunaan kueri database yang tidak aman. Auditor juga dapat menemukan informasi sensitif yang tertanam langsung dalam kode sumber.
Pemeriksaan ini membantu pengembang memperbaiki masalah sejak tahap pengembangan. Selain itu, proses review dapat meningkatkan konsistensi standar pemrograman.
4. Configuration Audit
Konfigurasi yang tidak tepat dapat membuka celah keamanan meskipun perangkat lunak telah diperbarui. Karena itu, auditor perlu memeriksa pengaturan server, firewall, database, dan layanan aplikasi.
Beberapa aspek yang diperiksa meliputi izin akses, port terbuka, kebijakan autentikasi, serta penggunaan protokol komunikasi. Auditor juga memastikan layanan yang tidak diperlukan telah dinonaktifkan.
Dengan pemeriksaan tersebut, organisasi dapat mengurangi risiko akibat kesalahan konfigurasi.
Area Kerentanan yang Menjadi Fokus Audit
Audit keamanan perlu mencakup bagian infrastruktur yang memiliki tingkat risiko berbeda. Beberapa area berikut biasanya menjadi perhatian utama.
Keamanan Autentikasi dan Pengelolaan Akun
Auditor memeriksa mekanisme login, penyimpanan kata sandi, penerapan MFA, dan proses pemulihan akun. Tujuannya adalah memastikan hanya pengguna yang berwenang memperoleh akses.
Selain itu, sistem perlu memiliki pembatasan percobaan login dan pengelolaan sesi yang aman. Pemeriksaan ini membantu menemukan kelemahan yang berpotensi menyebabkan pengambilalihan akun.
Perlindungan Database
Database dapat menyimpan informasi penting yang harus dilindungi dari akses tidak sah. Audit memeriksa pengaturan hak akses, enkripsi, pencadangan, dan mekanisme pencatatan aktivitas.
Auditor juga menilai apakah aplikasi menggunakan akun database dengan hak minimum. Pembatasan tersebut membantu mengurangi dampak ketika sebuah layanan mengalami kompromi.
Keamanan API
API memungkinkan berbagai modul bertukar informasi. Namun, kelemahan pada proses autentikasi dan otorisasi dapat menyebabkan data diakses oleh pihak yang tidak memiliki izin.
Pemeriksaan dapat mencakup validasi token, pembatasan permintaan, kontrol akses objek, dan pengamanan komunikasi. Dengan demikian, setiap layanan hanya memberikan informasi sesuai kewenangan.
Keamanan Infrastruktur Server
Pemeriksaan server mencakup sistem operasi, layanan aktif, konfigurasi jaringan, dan status pembaruan keamanan. Auditor juga menilai apakah mekanisme monitoring dan pencatatan insiden telah berjalan.
Langkah ini penting karena kelemahan pada server dapat memengaruhi banyak layanan sekaligus.
Tahapan Pelaksanaan Audit Keamanan
Agar hasil pemeriksaan dapat digunakan secara efektif, audit perlu mengikuti alur kerja yang jelas.
-
Menentukan ruang lingkup: Identifikasi aplikasi, server, database, dan komponen yang akan diperiksa.
-
Mengumpulkan informasi: Dokumentasikan arsitektur sistem, aset, konfigurasi, dan kebijakan keamanan.
-
Melakukan pemeriksaan: Jalankan vulnerability assessment, code review, pentest, atau audit konfigurasi sesuai kebutuhan.
-
Memvalidasi temuan: Pastikan setiap kerentanan memiliki bukti dan konteks yang jelas.
-
Menilai tingkat risiko: Evaluasi kemungkinan eksploitasi dan dampak terhadap operasional.
-
Menyusun laporan: Dokumentasikan temuan, prioritas perbaikan, dan rekomendasi teknis.
-
Melakukan pengujian ulang: Pastikan perbaikan telah mengatasi masalah yang ditemukan.
Proses tersebut membuat audit lebih terarah. Selain itu, dokumentasi membantu organisasi melacak perkembangan keamanan dari satu periode ke periode berikutnya.
Menentukan Prioritas Perbaikan Kerentanan
Tidak semua kerentanan membutuhkan penanganan dengan tingkat urgensi yang sama. Auditor biasanya mempertimbangkan tingkat keparahan, kemudahan eksploitasi, paparan sistem, dan dampak bisnis.
Kerentanan kritis pada layanan yang terhubung langsung ke internet umumnya membutuhkan perhatian lebih cepat. Sementara itu, temuan dengan risiko rendah dapat dimasukkan ke jadwal pemeliharaan terencana.
Kerangka penilaian seperti Common Vulnerability Scoring System (CVSS) dapat membantu mengukur tingkat keparahan teknis. Namun, organisasi tetap perlu mempertimbangkan konteks infrastrukturnya sendiri.
Tantangan dalam Proses Audit
Salah satu tantangan utama adalah kompleksitas infrastruktur yang menggunakan banyak layanan dan komponen pihak ketiga. Kondisi tersebut membuat proses inventarisasi membutuhkan ketelitian.
Selain itu, pengujian yang tidak direncanakan dapat mengganggu layanan produksi. Oleh karena itu, auditor perlu memperoleh otorisasi, menentukan batas pengujian, dan menggunakan lingkungan yang sesuai.
Tantangan lainnya adalah perubahan teknologi yang berlangsung cepat. Audit perlu dilakukan secara berkala agar hasil pemeriksaan tetap relevan dengan kondisi sistem terbaru.
Kesimpulan
Audit keamanan membantu mengidentifikasi kerentanan sistem slot digital melalui vulnerability assessment, penetration testing, code review, dan pemeriksaan konfigurasi. Proses ini mencakup berbagai komponen, mulai dari autentikasi hingga infrastruktur server.
Namun, menemukan kerentanan saja belum cukup. Organisasi perlu memvalidasi temuan, menentukan prioritas, menerapkan perbaikan, dan melakukan pengujian ulang.
Dengan audit yang terstruktur dan berkelanjutan, pengelola dapat memperkuat perlindungan sistem sekaligus menjaga stabilitas operasional platform.