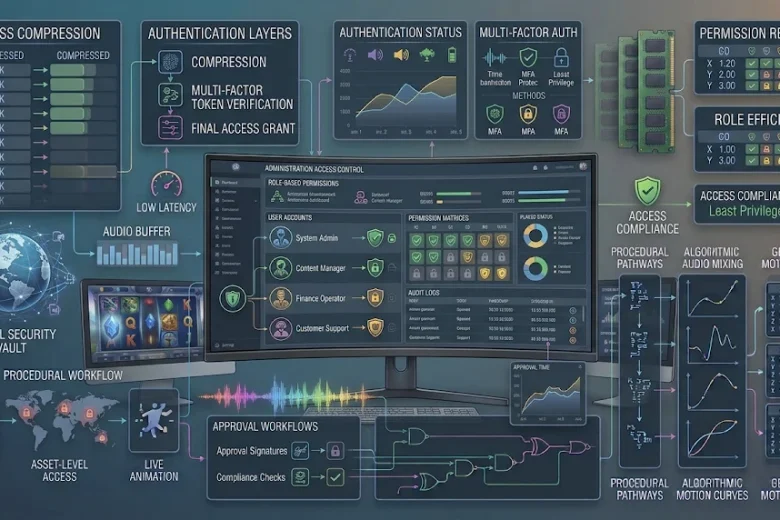
Pengelolaan hak akses operator merupakan bagian penting dalam menjaga keamanan dan keteraturan operasional platform permainan slot digital. Sistem ini menentukan tindakan apa saja yang boleh dilakukan setiap operator berdasarkan tanggung jawabnya.
Tanpa pengaturan akses yang jelas, administrator berisiko memberikan kewenangan berlebihan kepada pihak yang tidak membutuhkannya. Kondisi tersebut dapat meningkatkan risiko perubahan konfigurasi tanpa izin, penyalahgunaan data, hingga gangguan operasional.
Oleh karena itu, pengembang perlu membangun mekanisme kontrol akses yang terstruktur. Proses ini melibatkan identitas pengguna, pembagian peran, validasi izin, serta pencatatan aktivitas. Berikut ini akan membahas tentang Bagaimana Sistem Mengelola Hak Akses Operator Platform Slot.
Pengertian Hak Akses Operator
Hak akses operator adalah sekumpulan izin yang mengatur kemampuan seseorang ketika menggunakan sistem administrasi. Izin tersebut dapat mencakup melihat informasi, mengubah data, mengelola konten, atau menjalankan fungsi operasional tertentu.
Dalam platform slot digital, operator biasanya memiliki tanggung jawab yang berbeda dari administrator utama. Sebagian operator mungkin hanya memantau status layanan, sedangkan lainnya bertugas mengelola katalog atau memeriksa laporan.
Karena itu, sistem tidak seharusnya memberikan akses yang sama kepada seluruh akun. Setiap kewenangan perlu disesuaikan dengan kebutuhan pekerjaan.
Model Pengaturan Hak Akses
Pengembang dapat menggunakan beberapa pendekatan untuk mengatur izin operator. Pemilihan model bergantung pada kompleksitas aplikasi dan kebutuhan organisasi.
Role-Based Access Control
Role-Based Access Control atau RBAC merupakan model yang memberikan izin berdasarkan peran pengguna. Administrator terlebih dahulu membuat peran, kemudian menghubungkan setiap peran dengan kumpulan izin tertentu.
Sebagai contoh, sistem dapat memiliki peran berikut:
-
Administrator: Mengelola konfigurasi dan pengaturan utama.
-
Operator konten: Mengatur metadata serta status publikasi konten.
-
Operator pemantauan: Melihat status layanan dan indikator operasional.
-
Auditor: Memeriksa catatan aktivitas tanpa mengubah data.
Model ini mempermudah pengelolaan ketika jumlah operator bertambah. Administrator cukup memperbarui izin pada peran terkait tanpa mengatur setiap akun secara terpisah.
Attribute-Based Access Control
Selain RBAC, sistem dapat menerapkan Attribute-Based Access Control atau ABAC. Model ini menentukan izin berdasarkan atribut tertentu.
Atribut tersebut dapat mencakup jabatan, unit kerja, tingkat risiko tindakan, lokasi operasional, atau waktu akses. Dengan demikian, keputusan akses dapat mempertimbangkan lebih banyak konteks.
Misalnya, operator hanya dapat membuka laporan dari unit yang menjadi tanggung jawabnya. Pendekatan ini berguna ketika organisasi membutuhkan aturan yang lebih terperinci.
Namun, ABAC membutuhkan perancangan kebijakan yang cermat. Aturan yang terlalu kompleks dapat menyulitkan pemeliharaan sistem.
Tahapan Sistem Memproses Hak Akses
Pengelolaan hak akses tidak berhenti pada pembuatan akun. Sistem harus memeriksa identitas dan izin setiap kali operator menjalankan tindakan yang dilindungi.
1. Autentikasi Identitas
Tahap pertama adalah memastikan identitas operator. Sistem biasanya menggunakan kombinasi nama akun, kata sandi, dan autentikasi multifaktor.
Setelah proses tersebut berhasil, backend membuat atau memvalidasi sesi pengguna. Informasi autentikasi harus dikelola secara aman agar tidak mudah dicuri atau digunakan kembali oleh pihak lain.
2. Pemetaan Peran dan Izin
Berikutnya, sistem mengambil informasi peran yang terhubung dengan akun operator. Setiap peran memiliki daftar izin yang telah ditentukan.
Sebagai contoh, izin membaca laporan dapat dipisahkan dari izin mengubah konfigurasi. Pemisahan ini membantu sistem menerapkan pembatasan secara lebih presisi.
3. Validasi Setiap Permintaan
Ketika operator menjalankan suatu fungsi, aplikasi mengirimkan permintaan kepada backend. Backend kemudian memeriksa apakah akun tersebut memiliki izin yang sesuai.
Pemeriksaan tidak boleh hanya dilakukan pada antarmuka. Menyembunyikan tombol tertentu memang membantu tampilan, tetapi tidak cukup untuk melindungi endpoint API.
Karena itu, backend harus menjadi titik validasi utama. Permintaan tanpa izin perlu ditolak sebelum proses perubahan data berlangsung.
4. Pencatatan Aktivitas
Setiap tindakan penting sebaiknya masuk ke dalam audit log. Catatan tersebut dapat memuat identitas operator, waktu aktivitas, jenis tindakan, dan objek yang terpengaruh.
Audit log membantu tim menelusuri perubahan ketika terjadi kesalahan. Selain itu, catatan tersebut dapat mendukung pemeriksaan keamanan dan kepatuhan internal.
Prinsip Least Privilege dan Pemisahan Tugas
Salah satu prinsip utama pengelolaan akses adalah Least Privilege. Prinsip ini memberikan kewenangan seminimal mungkin agar operator dapat menyelesaikan pekerjaannya.
Jika seorang operator hanya bertugas melihat laporan, sistem tidak perlu memberinya izin mengubah konfigurasi. Pembatasan tersebut dapat mengurangi dampak kesalahan maupun penyalahgunaan akun.
Selain itu, organisasi dapat menerapkan Separation of Duties. Prinsip ini memisahkan tindakan penting kepada lebih dari satu pihak.
Sebagai contoh, satu operator dapat mengajukan perubahan konfigurasi, sedangkan operator lain yang berwenang harus menyetujuinya. Mekanisme persetujuan berlapis membantu mencegah perubahan kritis tanpa pengawasan.
Pengelolaan Perubahan dan Pencabutan Akses
Hak akses operator dapat berubah seiring perubahan tanggung jawab pekerjaan. Karena itu, sistem perlu menyediakan prosedur penambahan, pembaruan, dan pencabutan izin.
Ketika operator berpindah bagian, administrator perlu meninjau kembali peran yang dimilikinya. Sementara itu, akun yang sudah tidak digunakan harus segera dinonaktifkan.
Sistem juga sebaiknya mendukung peninjauan akses secara berkala. Proses ini membantu menemukan akun tidak aktif, izin berlebihan, atau peran yang sudah tidak relevan.
Untuk organisasi dengan banyak operator, otomatisasi dapat membantu proses tersebut. Namun, perubahan hak akses yang sensitif tetap memerlukan persetujuan dan pencatatan yang memadai.
Tantangan Keamanan dalam Pengelolaan Akses
Pengelolaan hak akses menghadapi beberapa tantangan teknis. Salah satunya adalah ketidakkonsistenan izin antara antarmuka, API, dan layanan backend.
Masalah lain muncul ketika perubahan peran belum tersinkronisasi pada seluruh komponen. Akibatnya, operator mungkin masih memiliki akses lama melalui sesi atau cache yang belum diperbarui.
Untuk mengatasinya, sistem perlu memiliki mekanisme pencabutan sesi, pembaruan izin, dan validasi ulang pada tindakan penting. Pengembang juga perlu menguji skenario akses yang diizinkan maupun ditolak.
Selain itu, kredensial harus dilindungi dengan penyimpanan kata sandi yang aman, enkripsi komunikasi, serta pembatasan percobaan autentikasi. Pemantauan aktivitas mencurigakan dapat memperkuat lapisan pertahanan.
Kesimpulan
Sistem pengelolaan hak akses operator mengatur kewenangan berdasarkan identitas, peran, dan kebijakan keamanan. Prosesnya mencakup autentikasi, pemetaan izin, validasi permintaan, serta pencatatan aktivitas.
Penerapan RBAC, ABAC, Least Privilege, dan pemisahan tugas dapat membantu menjaga batas kewenangan setiap operator. Namun, seluruh kebijakan tersebut harus diterapkan secara konsisten pada backend.
Dengan pengelolaan yang terstruktur, platform dapat mengurangi risiko akses tidak sah sekaligus menjaga aktivitas operasional tetap terkendali.